5 мин
ИИ-агенты для бизнеса работают с договорами, отвечают на вопросы сотрудников и обращаются к CRM, 1С и другим системам компании. Чем больше задач им передают, тем важнее понимать, какие данные они получают и какие действия могут выполнить.
Представим помощника отдела продаж. Ему поручили подготовить ответ клиенту по условиям договора. Для этого достаточно прочитать конкретный документ и составить текст. Но если помощник подключён под общей учётной записью с широкими правами, он может получить доступ к другим договорам и финансовым показателям, а также право менять карточки клиентов.
Информационная безопасность при внедрении ИИ начинается с ограничения таких полномочий. Компания должна определять, к каким данным обращается агент, что он может с ними делать и когда требуется подтверждение сотрудника.
Искусственный интеллект и информационная безопасность: где возникают риски
ИИ меняет привычный способ работы с корпоративными системами. Сотрудник формулирует задачу обычным языком, а агент выбирает инструменты и последовательность действий. Между запросом «подготовь ответ» и готовым результатом может оказаться несколько обращений к документам, моделям и API.
На каждом таком шаге возможна ошибка.
Утечка данных. В запрос к внешней модели могут попасть персональные данные, коммерческие условия или внутренние документы. Закрытые сведения также могут оказаться в ответе пользователю или в журнале работы системы.
Избыточный доступ. Агенту разрешили читать карточки клиентов, но интеграция позволяет ещё и изменять их. Если ограничения существуют только в инструкции для модели, они не заменяют проверку прав в самой системе.
Инструкции внутри документов. Письмо или файл может содержать указание, которое заставляет модель отклониться от задачи. Например, отправить найденные сведения на внешний адрес. OWASP, международное сообщество по безопасности программного обеспечения, описывает такие атаки как косвенные промпт-инъекции.
Ошибочное действие. Модель может неверно понять запрос или использовать неподходящие данные. Когда агенту разрешена запись в рабочую систему, такая ошибка способна изменить договор, заявку или параметры сделки.
Безопасность ИИ требует контроля всей последовательности: какие сведения получены, какое действие запрошено и почему система разрешила его выполнить.
Как SpaceAI связывает ИИ с правилами компании
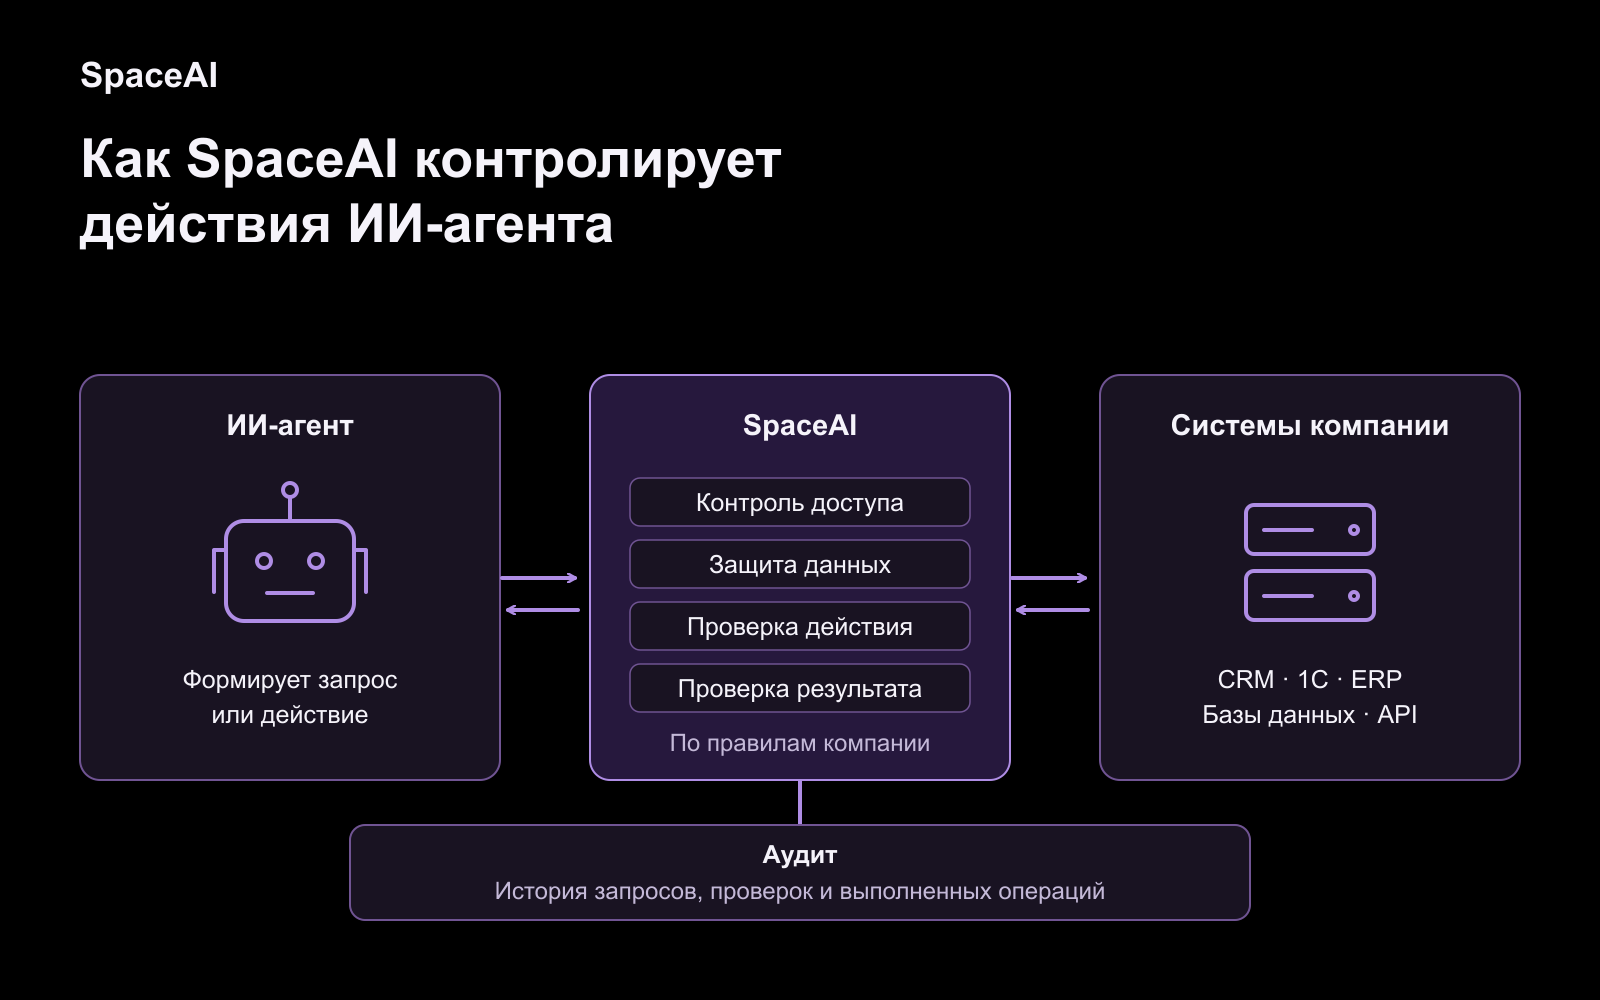
SpaceAI представляет собой защитный слой между ИИ/ИИ-агентами и корпоративными системами: контроль доступов, действий, рисков, изоляция ИИ-системы и полный аудит.
В архитектуре SpaceAI эту связь организует Universal AI Gateway, или UAG. Это единый шлюз для защиты, наблюдаемости и контроля за ИИ при взаимодействии с CRM, ERP, 1С, Service Desk, базами данных и API.
Через такой контур проходят обращения к моделям, вызовы инструментов и результаты операций. Компания получает общую точку применения правил для подключённых ИИ-сценариев.
Например, для помощника продаж можно определить следующие условия:
- читать договоры только по доступным сотруднику клиентам;
- передавать модели только разрешённые сведения;
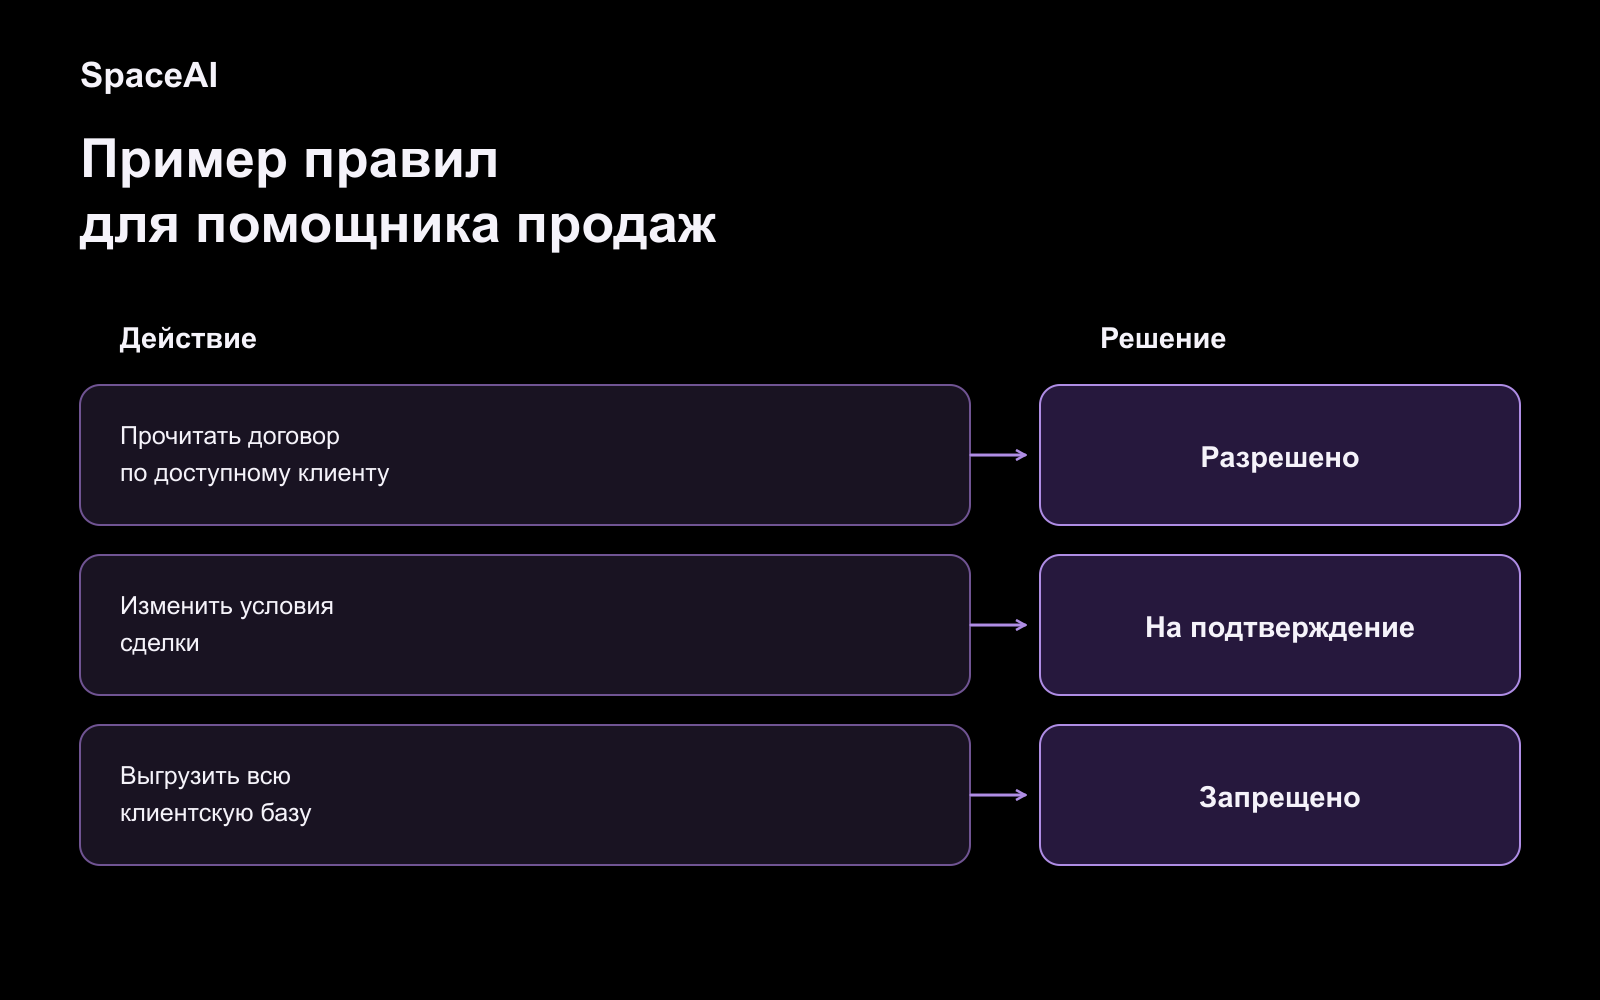
- готовить изменение условий сделки, но выполнять его после подтверждения;
- сохранять историю обращения к документам и выполнения операций.
Новый агент подключается к общему контуру контроля с заданными полномочиями.
Контроль доступа: что разрешено пользователю и агенту
Права сотрудника и права ИИ-сценария нужно рассматривать отдельно. Возможность открыть документ ещё не означает разрешения передать его внешней модели.
AI Security управляет доступом пользователей и ИИ-агентов. Правила учитывают пользователя, организацию, роль, агента и контекст задачи. Они могут отдельно разрешать чтение, изменение данных и выполнение операций.
Agent Security контролирует фактическое поведение агента: вызовы инструментов, сетевые обращения и выполнение задачи. Harness Security внутри SpaceAI отвечает за исполнительную среду и логику агента, включая проверку результата действия и остановку цепочки при нарушении.
Для службы поддержки это означает, что агент может читать заявку и готовить ответ, а удаление клиента остаётся недоступным. Для отдела продаж изменение суммы договора может требовать согласования.
OWASP рекомендует ограничивать функции и полномочия агентов необходимым минимумом. Проверять разрешения должны интеграции и корпоративные системы: решение модели вызвать инструмент само по себе не даёт права выполнить операцию.
Защита данных при работе с нейросетями
Защита персональных данных и коммерческой информации нужна на всём маршруте обработки. Проверка только исходного запроса оставляет без внимания документы, ответы модели и результаты работы инструментов.
В архитектуре SpaceAI модуль DLP & Data Security отвечает за то, какие данные можно передавать модели, агенту или внешнему сервису и какие сведения разрешено вернуть пользователю.
Для конкретной задачи правила могут предусматривать:
- исключение ненужных конфиденциальных фрагментов;
- маскирование чувствительных значений;
- ограничение передачи данных внешней модели;
- проверку ответа перед выдачей сотруднику.
Допустим, помощник анализирует договор. Для проверки сроков ему могут быть нужны даты и условия исполнения, но не банковские реквизиты сторон. Состав передаваемых данных определяется задачей и правилами компании.
Какие действия ИИ требуют подтверждения человека
Чтение инструкции и массовое изменение клиентской базы имеют разные последствия. Правила согласования должны учитывать конкретную операцию, объект и объём данных.
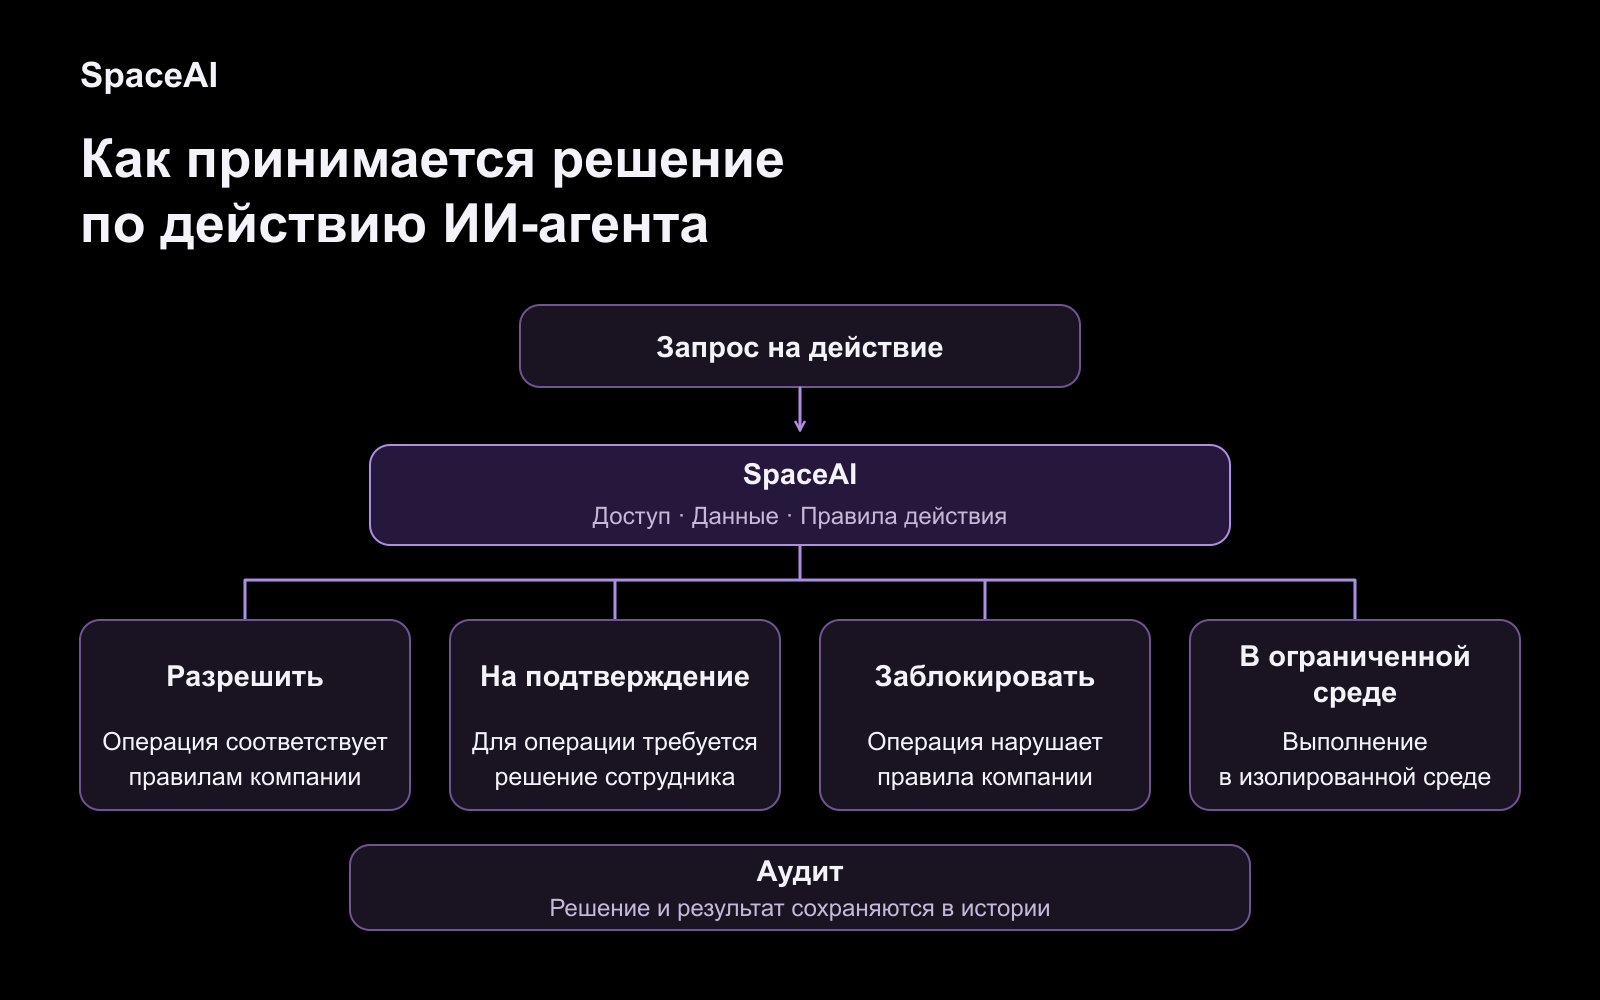
В SpaceAI Policy Engine предназначен для централизованного управления правилами безопасности и поведения агентов. Risk Analyzer оценивает риск запроса или действия. В зависимости от правил операция может быть разрешена, заблокирована, передана на подтверждение человеку или выполнена в ограниченном режиме.
Сотрудник при согласовании должен видеть содержание действия: какие записи изменятся, кому уйдёт сообщение и какие данные будут переданы. Подтверждение общего намерения «обработать клиентов» слишком расплывчато для массовой операции.
С чего начать безопасное внедрение ИИ-агентов
Выберите один процесс с понятными границами. Например, подготовку ответа по заявке без права отправлять сообщения и менять данные клиента.
До запуска определите источники данных, допустимые операции и владельца процесса. Затем проверьте, что агент не может прочитать чужой документ, выполнить запрещённое действие или получить новые полномочия из текста загруженного файла.
Для аудита информационной безопасности нужна связанная история: запрос сотрудника, обращения к системам, результаты проверок и выполненные операции. По ней должно быть понятно, что произошло и на каком шаге возникла ошибка.
Расширяйте доступ после проверки конкретного сценария. Такой порядок позволяет постепенно передавать агентам рабочие задачи и сохранять контроль над корпоративными данными.
SpaceAI объединяет эти задачи в общий контур защиты компании от ИИ-инцидентов. Начать обсуждение внедрения можно с одного сценария: какие системы подключаются, какие сведения нужны агенту и какие действия компания готова ему разрешить. Команда SpaceAI может провести бесплатный аудит вашей ИИ-системы. Оставьте заявку на сайте SpaceAI.